Критическая уязвимость в PHP

21.10.2026 18:20  4145   Комментарии (63)

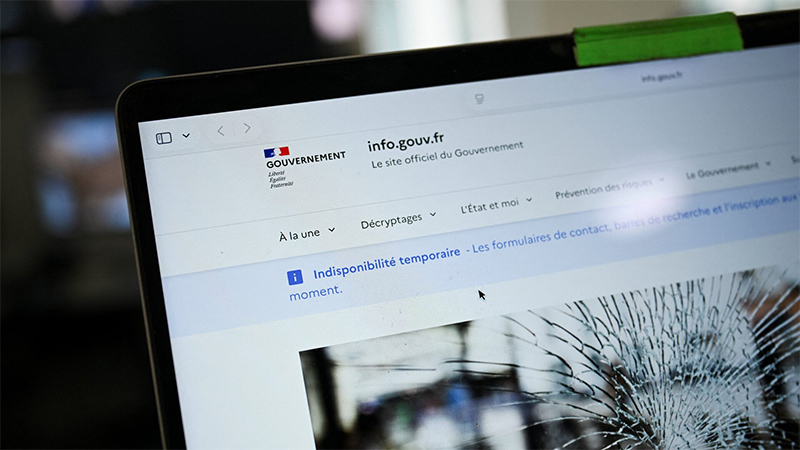
В PHP, на котором работает куча сайтов, обнаружили критическую уязвимость. Из-за этого во многих странах отключили часть государственных сайтов из-за угрозы безопасности. 

НАЦИОНАЛЬНОЕ АГЕНТСТВО БЕЗОПАСНОСТИ США
Агентство призвало организации, использующие PHP, «быть готовыми к обновлению, устраняющему две критические уязвимости», предупредив, что такие уязвимости часто предоставляют «прямой доступ к файловой системе или базе данных сервера».
В сообщении на X агентство указало, что организации, не имеющие возможности выполнить обновление немедленно, должны отключить уязвимые системы до полного устранения проблемы, добавив, что «в ближайшее время предоставит более конкретные рекомендации».

ГЕРМАНИЯ
Представитель министерства цифровых технологий Германии сообщил агентству Reuters в среду, что федеральный поставщик ИТ-услуг ITZBund отключил несколько веб-сайтов из-за обнаружения уязвимостей в PHP. По его словам, временное отключение носило чисто профилактический характер, и о каких-либо инцидентах безопасности не сообщалось.

ФРАНЦИЯ
Министерство внутренних дел сообщило, что временно отключило веб-сайты префектур — административных органов местного самоуправления — в ожидании исправления уязвимостей в используемом ими фреймворке PHP. В ведомстве пояснили, что эта мера была принята в качестве меры предосторожности до появления патча от разработчика фреймворка.

БЕЛЬГИЯ
Министерство иностранных дел Бельгии сообщило, что временно отключило свои веб-сайты после появления сообщений о кибератаках, использующих уязвимости PHP, хотя национальный центр кибербезопасности заявил, что не зафиксировал никаких атак на бельгийские сайты.

НИДЕРЛАНДЫ
Многие организации последовали примеру Национального центра кибербезопасности и в профилактических целях отключили свои общедоступные сайты. Среди них были порт Роттердама, правительственный сайт Overheid.nl, национальная футбольная ассоциация KNVB, сайты пяти крупнейших политических партий и многочисленные сайты больниц по всей стране.

ФИНЛЯНДИЯ
Государственный ИТ-центр Valtori в среду отключил общедоступные веб-сервисы правительства в качестве «меры предосторожности». В Valtori заявили, что не выявили никаких попыток использования этих уязвимостей и что отключение не было связано с утечкой данных.

Исправление обещают выпустить сегодня, но оно будет доступно только для новых версий программного обеспечения. Так что, кстати, многие старые сайты могут так и не возобновить работу  имейте это в виду. 


21.10.2026 18:20
Комментарии 63

Если вы думаете что все закончилось то вы ошибаетесь. Эти клоуны выложили вот это на сайте php.net
23.10.26 20:46
0 0

Вообще никаких сбоев в работе сайтов не увидел.
22.10.26 14:32
0 0

Вообще никаких сбоев в работе сайтов не увидел.
Вот форум Экслера сбоит.
22.10.26 16:32
0 0

Не заметил, признаться. Всё как обычно.
23.10.26 14:27
0 0

Интересно, за те 10 или сколько там, лет существования этой дырки, сколько лет о ней знали и втихушку использовали всякие анб и палантиры? 🫢😉
22.10.26 08:47
0 2

Это был неуловимый Джо.
22.10.26 09:47
0 0

Это был неуловимый Джо.
это сайты на хаскеле или на делфи - неуловимые Джо, а сайты на похапе - лакомый кусок!
22.10.26 23:31
0 0

Всегда удивляло - что заставляет людей в 202x писать на PHP? Особенно после появления AI-инструментов, с которыми "переезд" на что-то более нормальное стал гораздо дешевле и быстрее.
22.10.26 08:29
14 1

Ну, как раз с иишкой переход на более нормальное стал ещё более лишён смысла - зачем переходить, если иишка напишет и на ненормальном 😁
22.10.26 08:42
0 1

Для 95% сайтов современный PHP более, чем нормальное решение. И переезд куда-то - лишние затраты.
22.10.26 09:23
0 2

Всегда удивляло - что заставляет людей в 202x писать на PHP? Особенно после появления AI-инструментов, с которыми "переезд" на что-то более нормальное стал гораздо дешевле и быстрее.
Можно, но зачем? (с)

PHP — отличный инструмент с отличными фреймворками с лютыми тоннами документации на любой случай для ИИ.
22.10.26 10:31
0 3

Cм. пост
22.10.26 13:39
1 0

Cм. пост
22.10.26 13:39
1 0

PHP — отличный инструмент с отличными фреймворками
Оценил иронию. Теми самыми фреймворками, в которых дыра на дыре? Или теми, где при каждом запросе по новой инициализируется все и вся - даже если какие-то модули не используются этим самым запросом?
22.10.26 13:42
0 0

Вы наверное не в курсе, что Wordpress ― это тоже PHP.
И ещё много-много чего. Сайтов, написанных на PHP, намного больше, чем многие думают.

Хорошо. Предположим, всё плохо ― что посоветуете для моего следующего сайта?
22.10.26 18:55
0 0

вот я сейчас скажу шефу, а давай перепишем наши сайты на чём то нормальном.
причём при помощи ИИ.
22.10.26 22:06
0 1

Cм. пост
ну, запихать дыру непосредственно в интерпретатор - это, конечно, надо было сильно постараться, но косяки подобного масштаба везде возможны. Даже благообразная энтерпразная джава несколько лет назад пострадала от дырки в лог4дж.
Я о вашей формулировке вопроса - начинать что-то писать на похапе - это да, бессмысленно что раньше, что теперь. Но переписывать только потому что иишка это может сделать - ещё бестолковее (если нет других причин).
22.10.26 23:00
0 0

Вы наверное не в курсе, что Wordpress ― это тоже PHP
да, все в курсе, но вы так говорите, как будто это что-то хорошее 😁

Сайтов, написанных на PHP, намного больше, чем многие думают.
это тоже не агрумент. Большинству этих сайтов так-то и не стоило бы на свет появляться. Тут ещё про миллионы мух что-то в голове вертится 😄

Хорошо. Предположим, всё плохо ― что посоветуете для моего следующего сайта?
блииин! Не то, чтобы я сам этим вопросом не задаваля ранее (да, вот, буквально когда утром читал исходный коммент), но вы сейчас этим вопросом навели меня на ответ поистине гениальный! // ушёл обдумывать куда эта мысль может привести...
22.10.26 23:12
0 1

как будто это что-то хорошее...
Тут ещё про миллионы мух что-то в голове вертится
Так я же не говорю «хорошее», мой «аргумент» ― лишь свидетельство того, насколько PHP распространён.
Я не эксперт в PHP, но простые сайты, которые делал на нём для личных целей замечательно работают много лет. Вопрос на засыпку: а что, вездесущий JS лучше, что ли? По мне так на порядок хуже...
22.10.26 23:24
0 0

Wordpress ― это тоже PHP.
Знаю - с ним "дыр" становится на порядок больше.
23.10.26 06:32
0 1

вот я сейчас скажу шефу, а давай перепишем наши сайты на чём то нормальном.
причём при помощи ИИ.
А вы ему уже сказали про дыру, и как вы высунув язык патчили PHP на нее забили?
23.10.26 06:35
0 0

Ну, как раз с иишкой переход на более нормальное стал ещё более лишён смысла - зачем переходить, если иишка напишет и на ненормальном 😁
ИИ-шка то напишет - вот только пользователи будут недовольны утекшими данными.
23.10.26 06:36
0 0

Для 95% сайтов современный PHP более, чем нормальное решение. И переезд куда-то - лишние затраты.
Как все запущено... По оценкам самих авторов PHP, через три года после прекращения поддержки PHP7 - более половины PHP-сайтов работают на нем, несмотря на множественные проблемы безопасности. Еще около 10 процентов - работают на еще более ранних версиях.

"Можно, а зачем?" (с)
23.10.26 06:41
0 0

ИИ-шка то напишет - вот только пользователи будут недовольны утекшими данными.
это справедливо для любого варианта. Дыры есть везде. Даже в процессорах (помните Spectre?)
23.10.26 08:58
0 0

Мне кажется вы застряли где-то в 90-х 200 -х - когда хейтить PHP было модно и было за что, нынешний PHP совсем другой - и для своих задач - ОК
23.10.26 11:40
0 0

нынешний PHP совсем другой
чем же он другой-то? 😁

для своих задач - ОК
Personal Home Pages. угу.
23.10.26 12:48
0 0

Personal Home Pages
Ну они-то давно интерпретируют по-другому:
«PHP: Hypertext Preprocessor»
23.10.26 21:03
0 0

Ну они-то давно
но мы-то помним 😁
23.10.26 21:17
0 0

А еще сертификаты менять из-за того что индусы цифру 4 записали туда
22.10.26 05:09
0 0

Надо было другую, не зря китайцы и японцы ее избегают, так как созвучно слову "смерть".
22.10.26 07:50
0 2

А еще сертификаты менять из-за того что индусы цифру 4 записали туда
там не только 4 😄, еще 56 и 115
22.10.26 11:54
0 0

А еще сертификаты менять из-за того что индусы цифру 4 записали туда
А вот все таки интересно чем случайный INT 4 хуже такого же случайного 128 или 128128128? Это же не пароль, это именно что случайное число.
22.10.26 12:27
0 0

Это же не пароль, это именно что случайное число
ну, это, по большому счёту, показатель сложности того как ревёрснуть хэш подписи.
22.10.26 23:27
0 0

ну, это, по большому счёту, показатель сложности того как ревёрснуть хэш подписи.
но это же не строка. Какая разница насколько оно длинное это число. Или я чего то не понимаю?
23.10.26 07:14
0 0

Какая разница насколько оно длинное это число.
оно показывает сколько раз нужно проделать операцию "сложения" на элиптической кривой. Операция "вроде как" необратима, но подбираема. Чем больше раз "поскладывали", тем сложнее доподбирать обратно. Поэтому, да, число должно быть не только случайным (дополнительны фактор - неизвестно где останавливаться), но и достаточно большим.
//я не очень большой знаток эллиптической криптографии, могу ошибаться как это работает, но принцип, кажется, примерно такой.
23.10.26 08:55
0 0

Та выпустить то они выпустили, но скажем популярный репозиторий RPM Remi лежит.
21.10.26 21:30
0 1

Временами медленно отвечает под нагрузкой, а не лежит - обновиться вполне можно.
21.10.26 21:58
0 0

Временами медленно отвечает под нагрузкой, а не лежит - обновиться вполне можно.
У нас что-то отваливается по таймаутах. Хз.
21.10.26 21:59
0 0

Критическая уязвимость в PHP
21.10.26 21:07
0 4

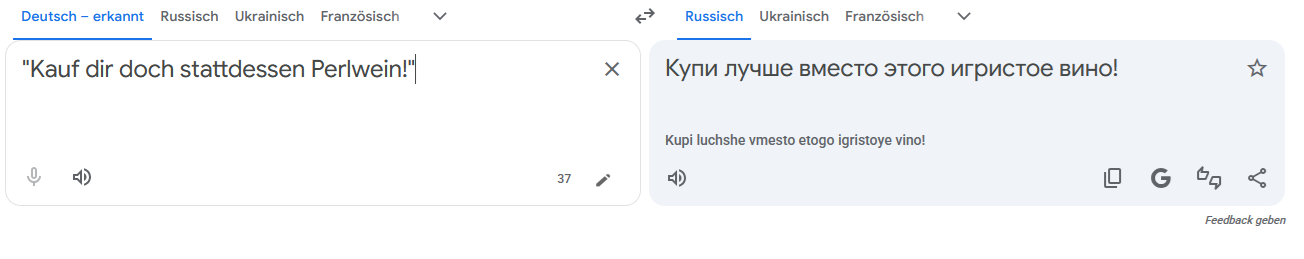
Как же быть, если хочется бухнуть?!
21.10.26 20:50
0 1

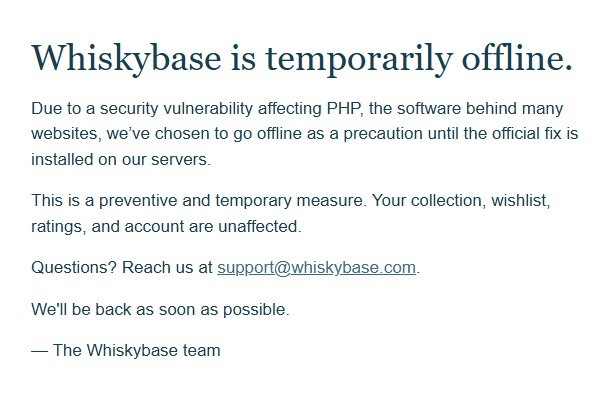
[(магазин виски не доступен из-за уязвимости в PHP)]
Как же быть, если хочется бухнуть?!
"Kauf dir doch stattdessen Perlwein!"
21.10.26 22:05
0 5

А твой сайт больше десяти минут от перегрузки/подобного не отзывался (отдавал "An internal server error occurred.") или тоже срочный maintenance (даже не уверен, как это перевести)?

P.S. А, про обновления сертификатов говорят... Мне после этого как раз куки подтвердить и залогиниться пришлось снова.
21.10.26 20:37
0 2

Вчера веселее было с промежуточными сертификатами.
arstechnica.com
21.10.26 19:54
0 2

А, то-то и обновление ca-certificates срочно приехало...
21.10.26 19:59
0 0

В PHP, на котором работает куча сайтов
Д., б.
Mit
21.10.26 19:53
9 2

Так что, кстати, многие старые сайты могут так и не возобновить работу  имейте это в виду.
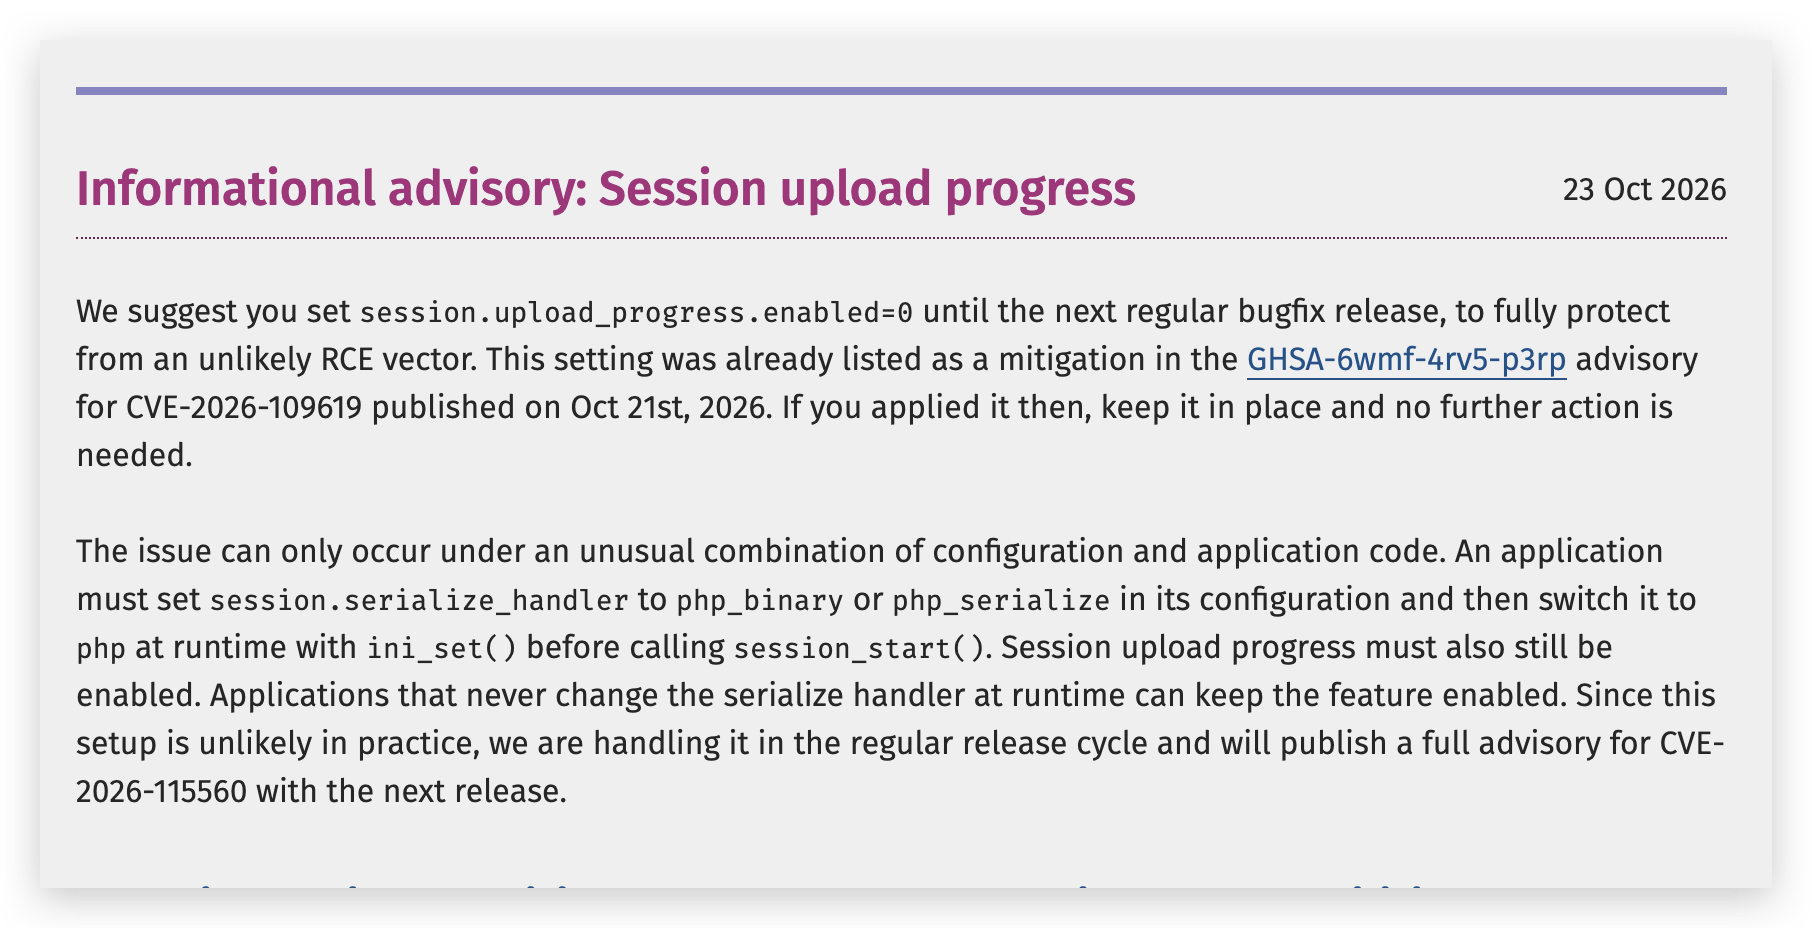
Не думаю, что эти старые сайты остановили работу, и вообще в курсе критической уязвимости. )
21.10.26 19:50
0 1

Печально МНЕ будет ... поздравьте. Обновить не могу.
21.10.26 19:43
0 1

Что, даже руками из исходников совсем никак не собрать?
Тогда рекомендую почитать раздел Mitigation в описании уязвимостей - там есть рекомендации, как хотя бы уменьшить риск.
21.10.26 20:35
0 0

Вот только что проапгрейдил PHP 8.2.34 на 8.2.35 на 12м Дебиане. Вчера вечером еще ничего не было, я как раз там планово ставил апдейты, всегда делаю apt update и только после этого apt upgrade, там и ядро свежее приехало вчера. Это сайт служебный, наружу он у меня никак не торчит, и даже изнутри не всем сеткам Интранета доступен, но апдейты ставить всегда нужно.
21.10.26 19:18
0 4

Цой PHP жив!
21.10.26 19:05
0 3

Он просто так пахнет.
Mit
21.10.26 19:54
2 1

Уязвимость, между тем, актуальна для всех версий, начиная с какой-то там 5-й.
21.10.26 19:02
0 18

4 тоже подвержена одной из этих уязвимостей. В зависимости от флага компиляции, включающего memory_limit, это будет либо тот же самый RCE, либо безопасное, но тоже не очень желательное падение.
21.10.26 20:37
0 1

Особое веселье для тех, кто до сих пор не обновился хотя бы до версии 8.2
А таких миллионы.
21.10.26 18:48
0 1

Угу - обновления только для 8.5.12, 8.4.27, 8.3.36 and 8.2.35
21.10.26 18:50
0 0

Надо юзать "Remi's RPM repository". Он уже выкатил обновления с патчами для многих версий, включая 7.4 и даже судя по сообщениям 5.6
21.10.26 19:16
0 2

Угу - обновления только для 8.5.12, 8.4.27, 8.3.36 and 8.2.35
Есть еще для 7.4, 8.0 и 8.1 - просто это не оформлялось как отдельные релизы, суто ветки в git, на которые из новости на сайте ссылки ведут.
Given the severity of these vulnerabilities, the PHP security team provided minimal source-backports for PHP 7.4, PHP 8.0, and PHP 8.1 to help people building from source or without access to an LTS vendor.
Ну а кто из пакетов ставит - думаю, и сами знают где обновления брать.
21.10.26 19:49
0 0

Надо юзать "Remi's RPM repository". Он уже выкатил обновления с патчами для многих версий, включая 7.4 и даже судя по сообщениям 5.6
Именно у Реми пропатченный 5.6 вряд ли удастся найти - т.к. последний дистрибутив, для которого он эту версию собирал, был RHEL7. А поддержка RHEL7 уже года два как прекращена.
21.10.26 20:00
0 0

Надо юзать "Remi's RPM repository". Он уже выкатил обновления с патчами для многих версий, включая 7.4 и даже судя по сообщениям 5.6
Только он лежит он наплыва желающих.
21.10.26 21:31
0 1

Надо обновляться вовремя
21.10.26 21:40
0 0

Надо обновляться вовремя
Надо, кто ж спорит.
Однако в природе существует такая весьма неприятная, но, увы, сплошь и рядом неизбежная штука, как легаси код.
А разработчики PHP имеют милую привычку регулярно ломать обратную совместимость, что делает перетаскивание означенного кода на свежую версию не самой простой задачей.
21.10.26 22:10
0 0

Надо юзать "Remi's RPM repository". Он уже выкатил обновления с патчами для многих версий, включая 7.4 и даже судя по сообщениям 5.6
Интересно, спасибо. Надо будет почитать завтра и пересобрать у себя.
21.10.26 22:19
0 0

Обычно минимум одну версию PHP сначала выдаёт предупреждения в лог.

Но да, дофига ещё работает на 5 версии.
22.10.26 10:00
0 0
Теги
Сортировать по алфавиту или записям
BLM 22
Calella 154
exler.es 351
RIP 135
SNL 1
авто 544
видео 5013
вино 371
еда 565
ЕС 97
игры 124
ИИ 124
кино 1725
попы 212
СМИ 3076
софт 1015
США 339
ФБК 15
шоу 6